
Splunk guide d'intégration dans le nuage
Guide d'intégration de Splunk Cloud
Splunk est un produit de gestion des informations et des événements de sécurité (SIEM) capable d'ingérer des événements provenant de sources multiples et de fournir des informations opérationnelles en temps réel.
Ce guide peut être utilisé pour envoyer des événements d'identité et de menace/anomalie en temps réel à Splunk Cloud. La technologie utilisée dans ce guide est un crochet Web de notification d'événements basé sur la technologie "push".
Création d'un compte d'essai Splunk Cloud
Ce guide nécessite un compte Splunk Cloud. Si vous avez un compte, passez cette section.
-
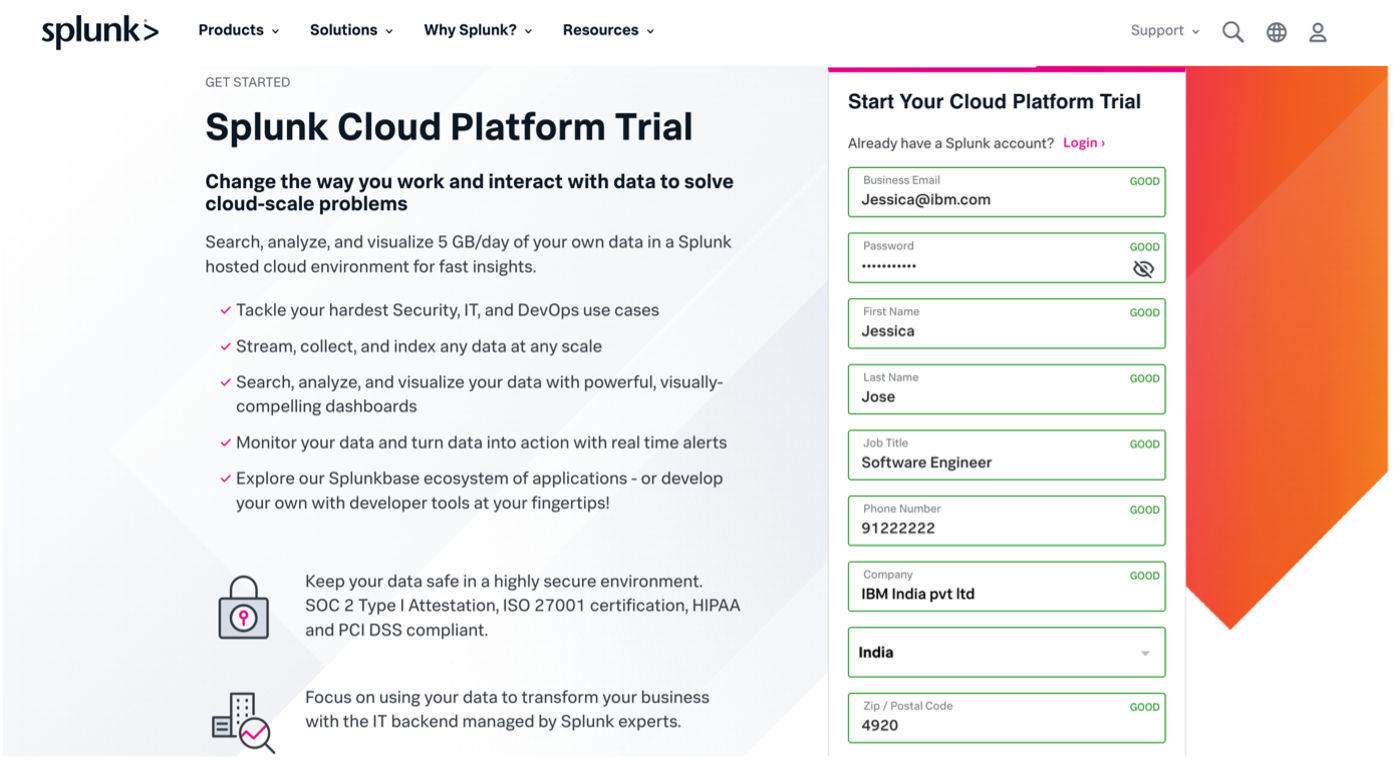
Inscrivez-vous pour un essai gratuit.
-
Vous recevrez un e-mail contenant l' URL la plateforme Splunk Cloud, un nom d'utilisateur et un mot de passe temporaire. Connectez-vous avec votre nom d'utilisateur et votre mot de passe sur l' URL Splunk Cloud Platform et fournissez un nouveau mot de passe lorsque vous y êtes invité.
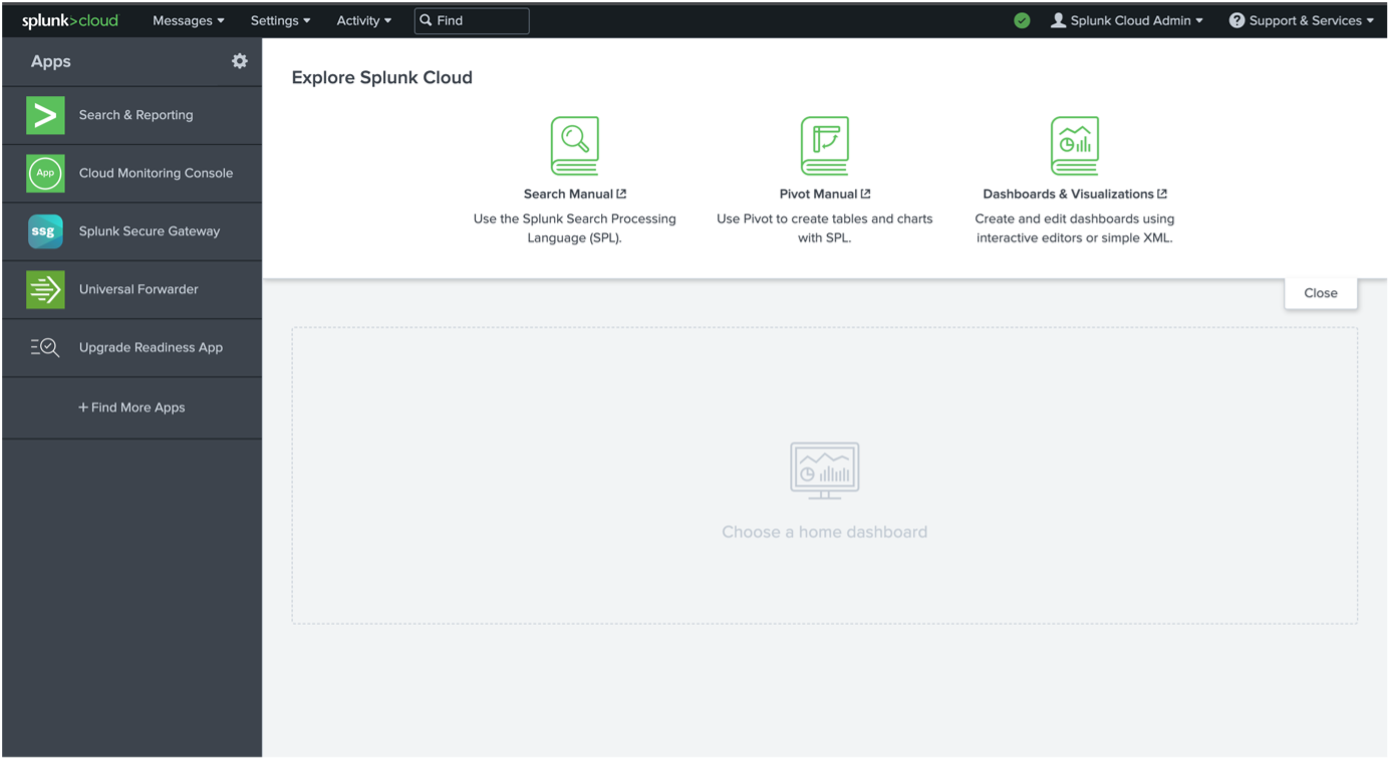
RemarqueLes essais sont plus limités, comme prévu, et l'expérience utilisateur peut être différente sur Splunk. En outre, il peut être nécessaire d'inclure une approximation pour les résultats de l'essai. Ce point est abordé dans la section ci-dessous.
Configuration de Splunk
-
Connectez-vous à votre compte Splunk Cloud à l'aide de vos identifiants d'administrateur.
-
Allez dans "Paramètres" -> "Entrées de données".
-
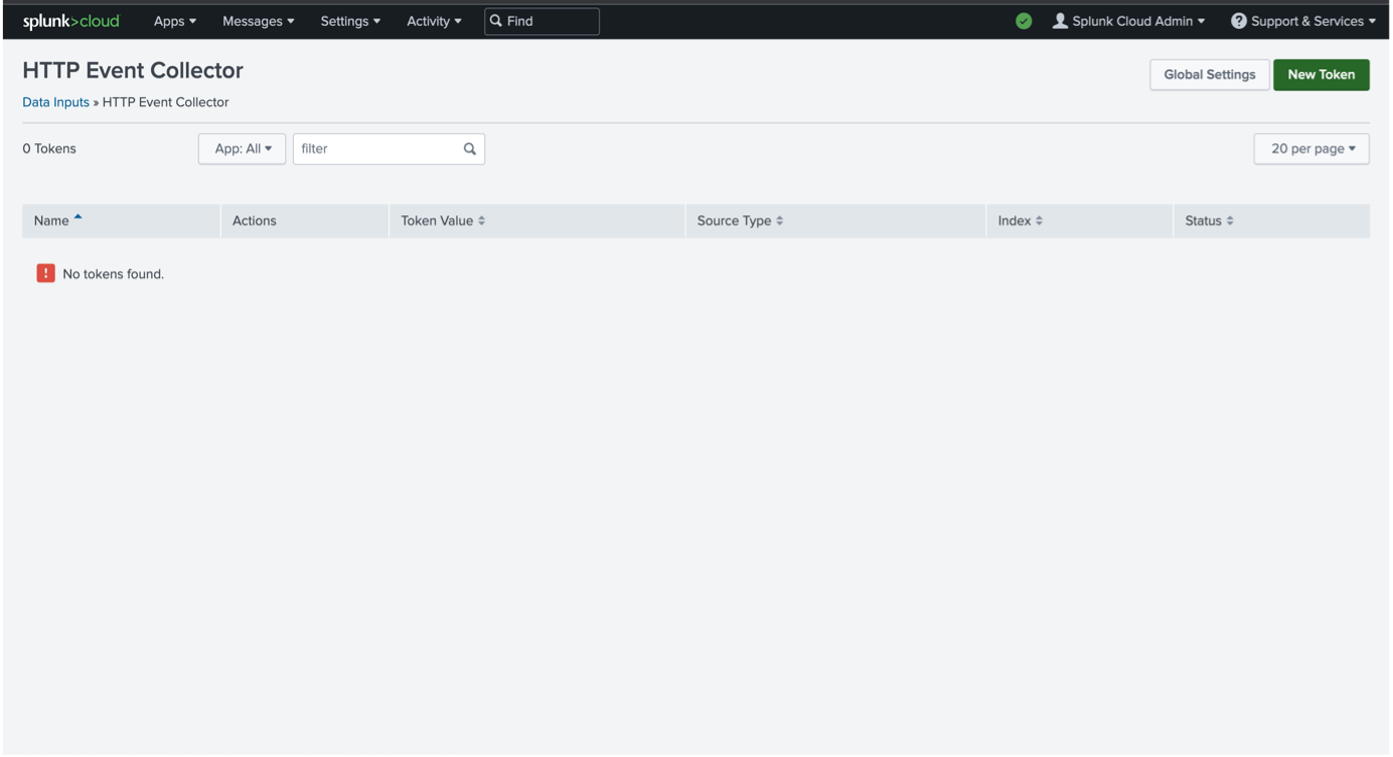
Sélectionnez HTTP Event Collector". Créez un nouveau token en cliquant sur "New Token".
-
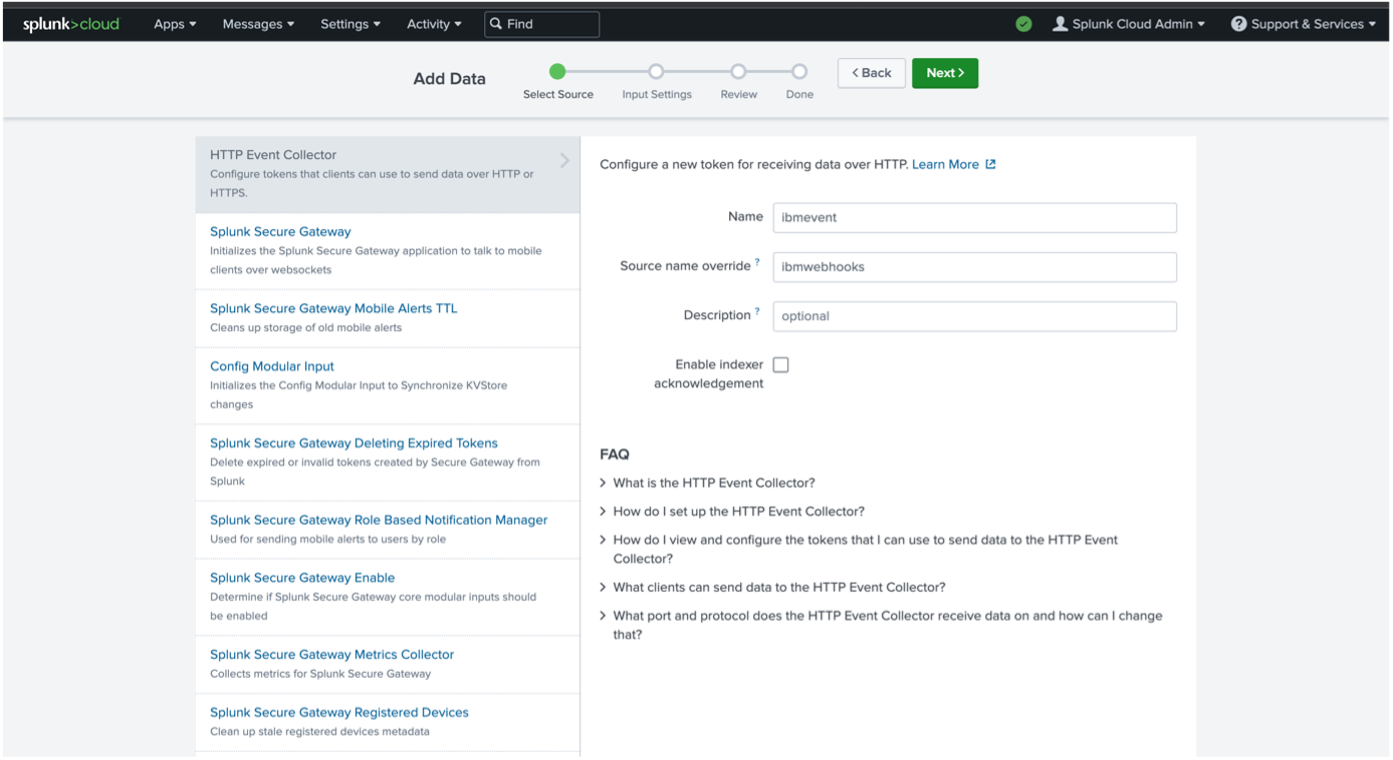
Indiquez le nouveau nom du jeton et l'annulation du nom de la source, puis cliquez sur "Next".
-
Sous "Paramètres d'entrée", cliquez sur l'onglet "Sélectionner", puis choisissez
_jsoncomme type de source. Spécifiez "Recherche et rapports" pour "Contexte de l'application". Choisissez l'index approprié ou créez un nouvel index.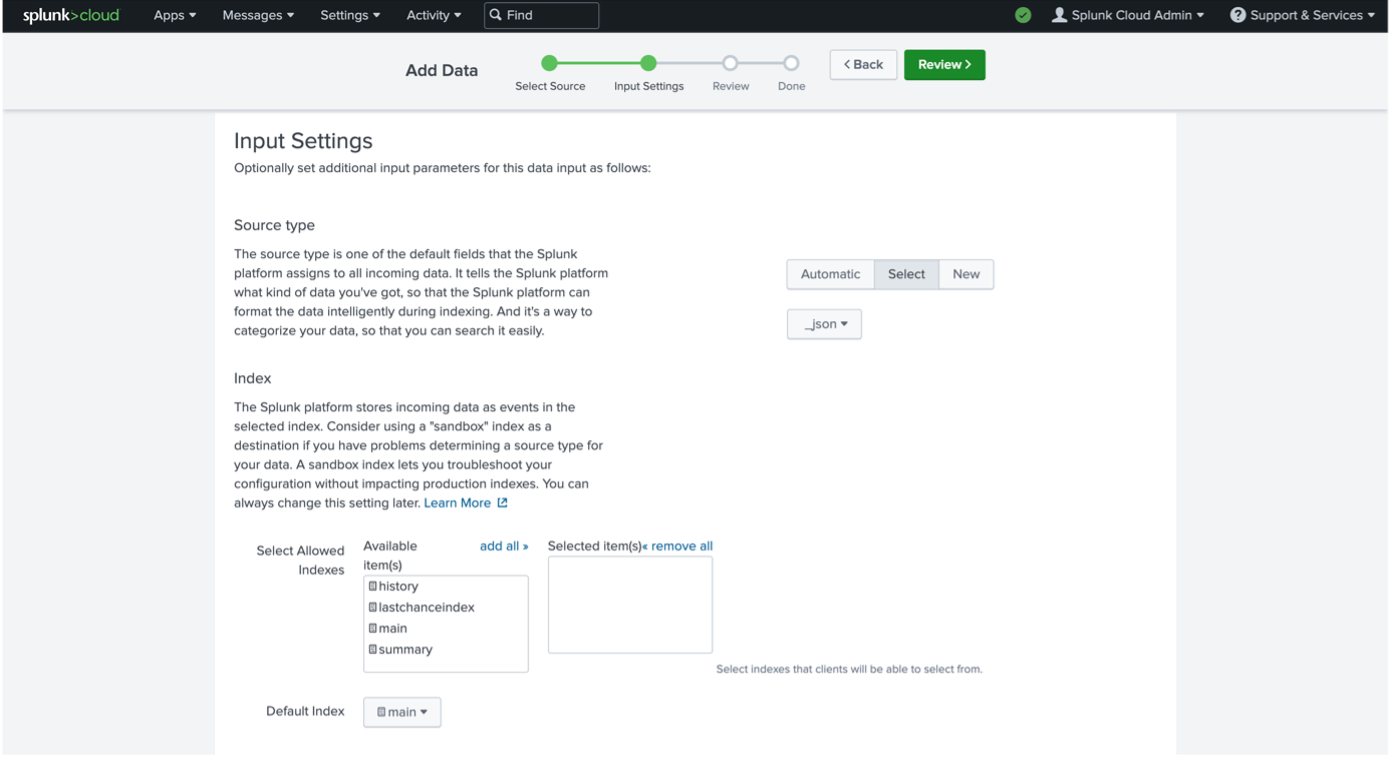
-
Cliquez sur "Réviser" puis sur "Soumettre". Copiez la valeur du jeton, vous devrez la configurer dans la console d'administration de Verify.
-
Retournez à "Settings" -> "Data Inputs" -> " HTTP Event Collector"
-
Sélectionnez "Réglages globaux". Spécifier le type de source par défaut de
_json. Le port "8088" est le port par défaut. Vous pouvez spécifier un index par défaut si nécessaire.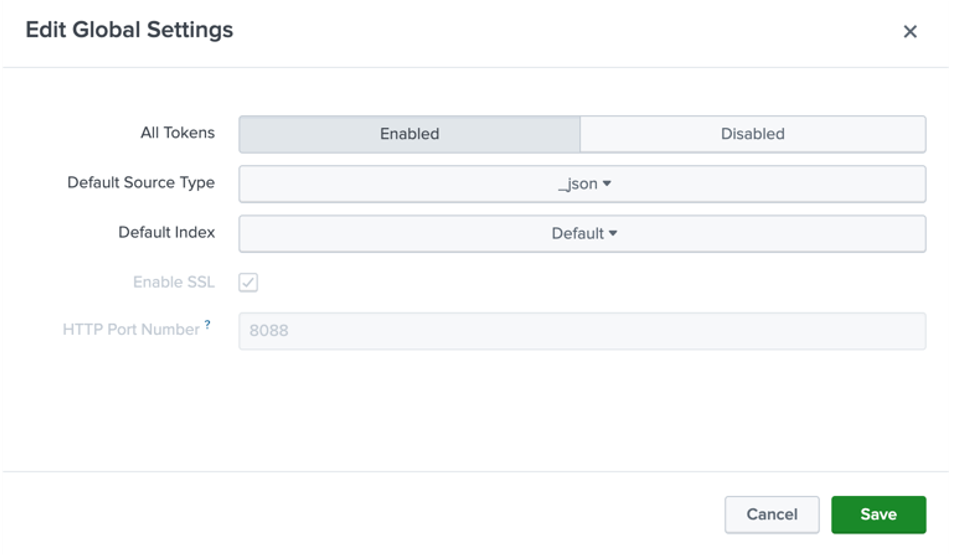
-
Vous avez maintenant configuré le collecteur d'événements HTTP.
-
Vous pouvez tester le collecteur d'événements HTTP (HEC) à l'aide d'une requête curl comme ci-dessous. L' URL utilisée ci-dessous sera utilisée dans la section suivante lors de la configuration du webhook.
curl -k https://yourdomain.splunkcloud.com:8088/services/collector \
    -H 'Authorization: Splunk <hec_token>' \
-d '{"event": "hello world", "sourcetype": "manual"}'-
Dans la barre de navigation, sous "Apps", cliquez sur "Search and reporting".
-
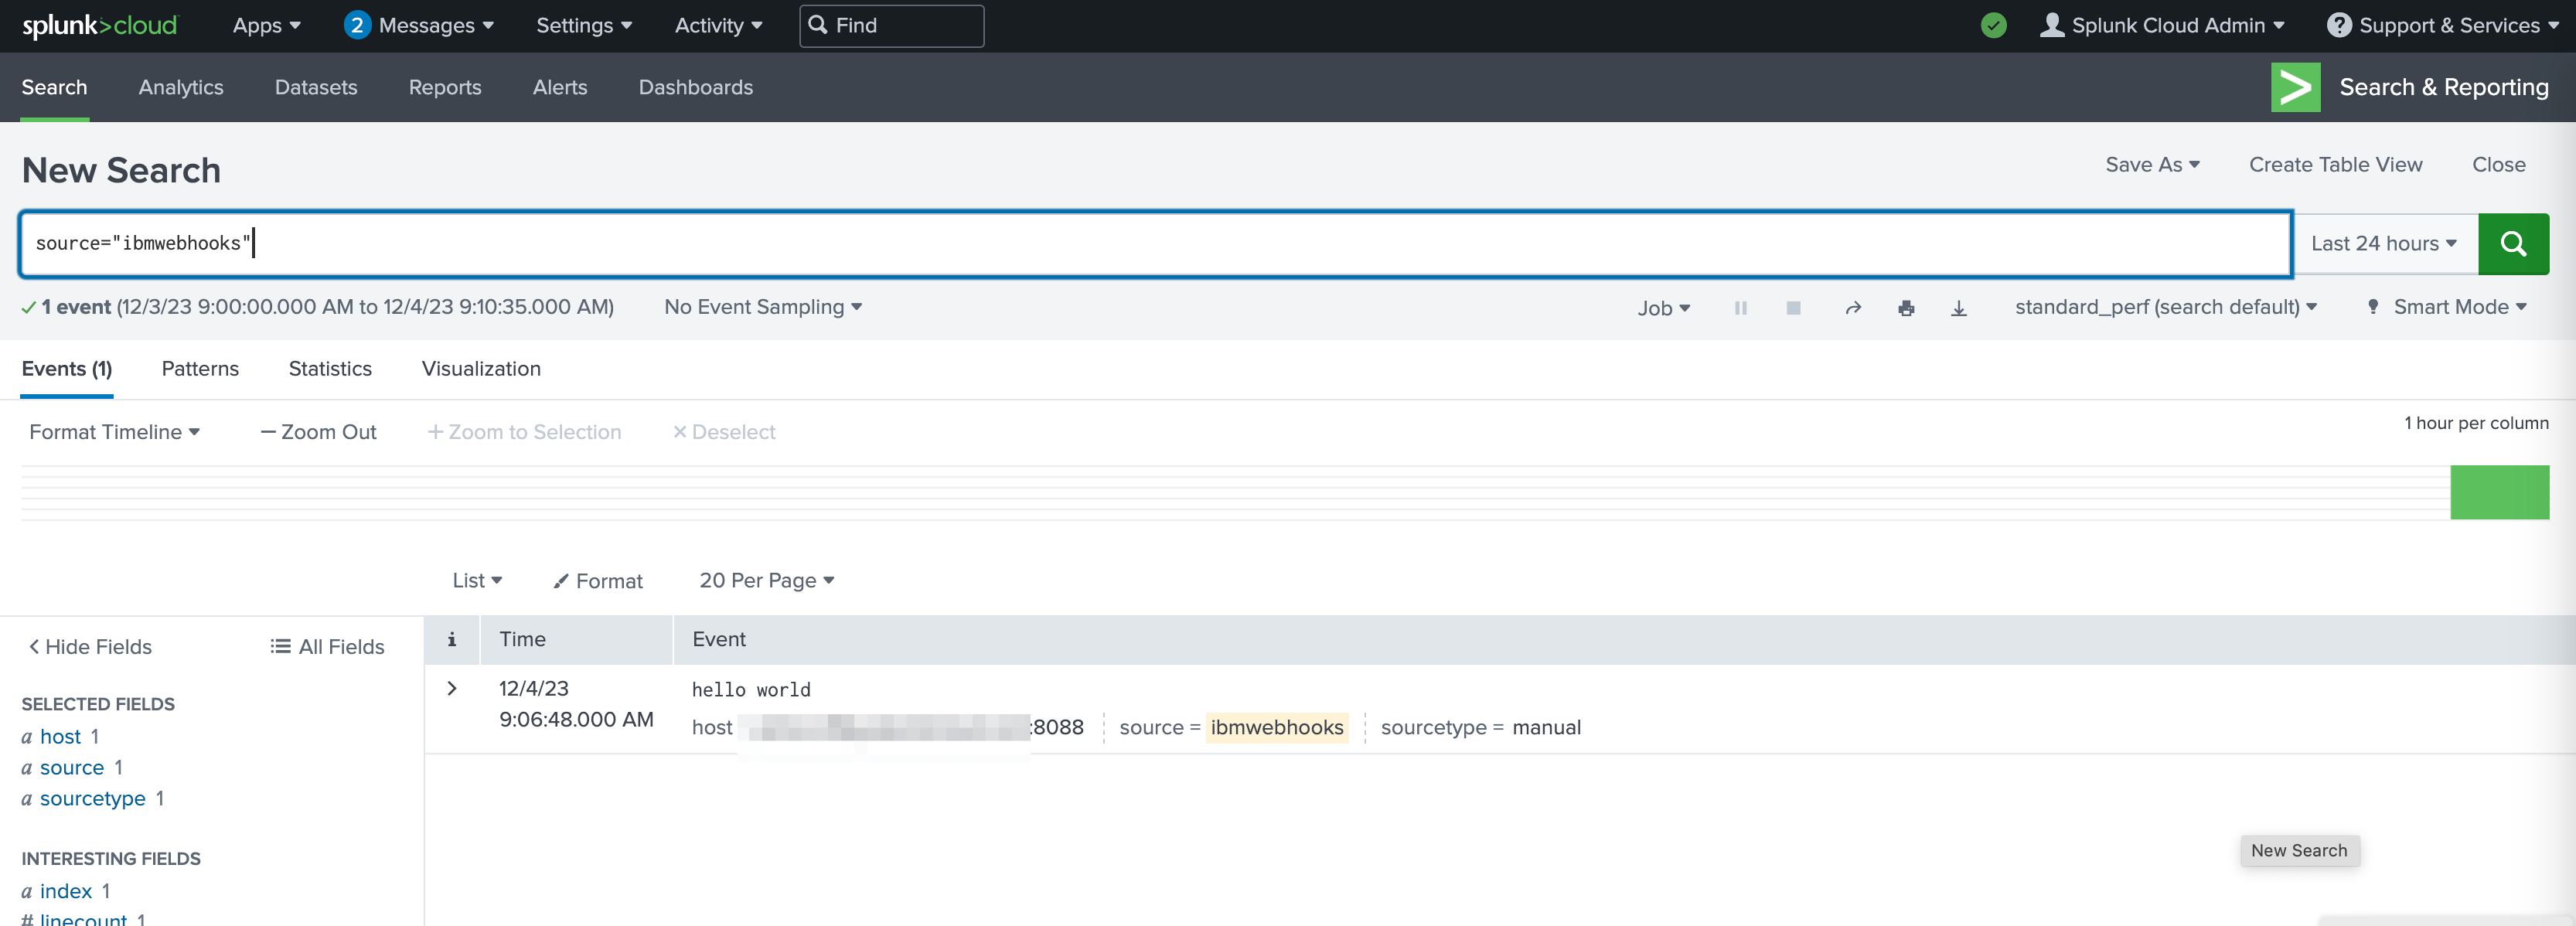
Recherche de
source="ibmwebhooks". Vous devriez voir l'événement nouvellement créé.
Pour les essais de Splunk: Configurer un proxy
Les webhooks de notification de vérification exigent que le point de terminaison dispose d'un certificat valide. Les essais de Splunk Cloud n'utilisent pas de certificats dont le nom d'hôte figure dans l'objet ou dans les noms alternatifs de l'objet.
Vous pouvez utiliser IBM Application Gateway ou tout autre proxy inverse à cette fin. Un exemple de configuration resource_server pour IBM Application Gateway est présenté ci-dessous.
resource_servers:
  - path: /splunk
    transparent_path: false
    connection_type: ssl
    identity_headers:
      encoding: utf8_uri
      basic_auth: ignore
      ip_address: true
    servers:
      - host: yourinstance.splunkcloud.com
        port: 8088
        ssl:
          certificate:
            - "B64:LS0tLS1CRUdJTiBDRVJUSUZJQ0FURS0tLS0tCk1JSURNakNDQWhvQ0NRRHVnalhCOTBFRENEQU5CZ2txaGtpRzl3MEJBUXNGQURCL01Rc3dDUVlEVlFRR0V3SlYKVXpFTE1Ba0dBMVVFQ0F3Q1EwRXhGakFVQmdOVkJBY01EVk5oYmlCR2NtRnVZMmx6WTI4eER6QU5CZ05WQkFvTQpCbE53YkhWdWF6RVhNQlVHQTFVRUF3d09VM0JzZFc1clEyOXRiVzl1UTBFeElUQWZCZ2txaGtpRzl3MEJDUUVXCkVuTjFjSEJ2Y25SQWMzQnNkVzVyTG1OdmJUQWVGdzB5TXpFeU1ERXhNakkzTkRsYUZ3MHlOakV4TXpBeE1qSTMKTkRsYU1EY3hJREFlQmdOVkJBTU1GMU53YkhWdWExTmxjblpsY2tSbFptRjFiSFJEWlhKME1STXdFUVlEVlFRSwpEQXBUY0d4MWJtdFZjMlZ5TUlJQklqQU5CZ2txaGtpRzl3MEJBUUVGQUFPQ0FROEFNSUlCQ2dLQ0FRRUFtM1E4CmVFbnFMeUFValVvcUlPUGgwaysvWEY5NjhtOEp3bTVNTDlEZU1UMGo0K1VwMHZ6VWtmUFJQMkZ4Sm5nM2kxRGUKTG9NOWtTZERkKytKWUJLSHR0ZDJJampRbjBtcFNGOVFmUU5DUEJRWVM2bnNrOVU4NjJOdnozYUQ4blVHeVBiMwpMaVkvMFh3YzhVNVpoTlk4MUhzc3p3bWlIRnpJdEkwVUZJRnF1dzFrL3V5bmdxdzRVU3ZFZHJ5bHhwemVpNWt6CjdqdjI2MzBhUVNtMEVOTGhsUmhLc24xNTJhK0Q5U2lmUk42b0VBcU15Mzk0WXVMZ0IydXkyOFYxa0d2RURpdEIKcXMvaWxBQ2U5Ui9sbjF3SURsYTg0QWZaV05MRGV0QmU1TXA2UmVoNWRhMHRCUGV3bGUwK3FDdTJIcjJIemtzRwoxUThTVm9UN0hqaDJuOTFaZXdJREFRQUJNQTBHQ1NxR1NJYjNEUUVCQ3dVQUE0SUJBUUJRMTJMY3Q4VUNLVVQ1CmFGTTdQV1RTdWR5eFpWNHZldFBjdjd2Yk51UzlVTVk1bTNyUE44WUxBQnBkT0ZKZVUvbVJTZzBBd2VlVDc5dFMKU2FQK2trbG1DbWVBMHF1eEt6amhPWHE1ZGV6cWFvNnVxU1ZxQ0IxY3FzbktpK2VZYmZRR2xac3ltaFNDUmFBcgpVQ2VHd2NHWUovcTVlZWoySWtnRGIrdWkyWjNDT3RsRUhYUnZJSnlTKzMrMjdnVFA2L2pFdnRuckxlZmtsekxECk9xZlAzRWdxYUNFbVVNQ2dsNWxVenNtTlI4cktSeEFLSjZpZlpTek5NRUlVbzRESXU2aENOOVFjbS9zQVRJUFYKRDM1M29RWHBQUFRCWDVlRVlmSUZRY2JGdkt1ako3RXI3TEZDL1Izd1pYN1FLNXExRkhLZzd0QUFXSHh3bWhGWgo2Ky9nazJGZgotLS0tLUVORCBDRVJUSUZJQ0FURS0tLS0t"
            - "B64:LS0tLS1CRUdJTiBDRVJUSUZJQ0FURS0tLS0tCk1JSURlakNDQW1JQ0NRQ05IQk44dGovRnd6QU5CZ2txaGtpRzl3MEJBUXNGQURCL01Rc3dDUVlEVlFRR0V3SlYKVXpFTE1Ba0dBMVVFQ0F3Q1EwRXhGakFVQmdOVkJBY01EVk5oYmlCR2NtRnVZMmx6WTI4eER6QU5CZ05WQkFvTQpCbE53YkhWdWF6RVhNQlVHQTFVRUF3d09VM0JzZFc1clEyOXRiVzl1UTBFeElUQWZCZ2txaGtpRzl3MEJDUUVXCkVuTjFjSEJ2Y25SQWMzQnNkVzVyTG1OdmJUQWVGdzB4TnpBeE16QXlNREkyTlRSYUZ3MHlOekF4TWpneU1ESTIKTlRSYU1IOHhDekFKQmdOVkJBWVRBbFZUTVFzd0NRWURWUVFJREFKRFFURVdNQlFHQTFVRUJ3d05VMkZ1SUVaeQpZVzVqYVhOamJ6RVBNQTBHQTFVRUNnd0dVM0JzZFc1ck1SY3dGUVlEVlFRRERBNVRjR3gxYm10RGIyMXRiMjVEClFURWhNQjhHQ1NxR1NJYjNEUUVKQVJZU2MzVndjRzl5ZEVCemNHeDFibXN1WTI5dE1JSUJJakFOQmdrcWhraUcKOXcwQkFRRUZBQU9DQVE4QU1JSUJDZ0tDQVFFQXpCOWx0VkVHazczUXZQbHhYdEEwcU1XL1NMRFFsUU1GSi9DLwp0WFJWSmRRc21jVzRXc2FFVHRlZVdaaDhBZ296TzFMcU9hM0k2VW1yV0xjdjRMbVVBaC9UM2laV1h6SExJcUZOCldMU1ZVKzJnMFhrbjQzeFNnUUVQU3ZFSzFOcVpSWnYxU1d2eDMrb0dIZ3UwM0FacnFUajBIeUx1anFVREFSRlgKc1J2QlBXL1ZmRGtvbUhqOWI4SXVLM3FPVXdRdElPVXIrb0t4MXRNMUo3Vk5ONU5mbEx3OU5kSHRsZmJsdzBZcwo1eEk1UXh1M3JjQ3hrS1F1d3o5S1JlNGlpak9JUk1BS1gyOHBiYWt4VTlOazM4QWMzUE5hZGdJazBzN1I4MjlrCjk4MHNxR1drZDA2K0MxN094Z2pwUWJ2TE9SMjBGdG1ReWJ0dFVzWEdSN0JwMDdZU3R3SURBUUFCTUEwR0NTcUcKU0liM0RRRUJDd1VBQTRJQkFRQ3hoUWQ2S1hQMlZ6SzJjd0FxZEs3NGJHd2w1V252c3lxZFBXa2RBTmlLa3NyNApaeWJKWk5mZGZSc28zZkEyb0sxUjhpNUNhOExLM1YvVXVBc1h2RzYvaWtKdFdzSjlqZitlWUxvdThsUzZOVkpPCnhETi9neFBjSHJoVG9HcWkxd2ZQd0RRck5Wb2ZaY3VRTmtsY2RnWjErWFZ1b3RmVENPWEhyUm9ObVpYK0hna1kKZ0V0UEcrcjFWd1NGb3dmWXF5RlhRNUNVZVJhM0pCNy9PYkYxNVdmR1VZcGxiZDN3UXovTTNQTE5LTHZ6NWExegpMTU5YRHdONVB2eWIyZXB5TzhMUEp1NGRHVEI0ak9HcFlMVWpHMVVVcUpvOU9hNkQ5OXJ2NnNJZCs4cWpFUnRsClpaYzFvYUMwUEtTekJtcStUcGJSMjdCOFpyYTNncG9BK2dhdmRSWmoKLS0tLS1FTkQgQ0VSVElGSUNBVEUtLS0tLQ=="
Configuration de Verify
-
Connectez-vous à la console d'administration de Verify https://yourtenant.verify.ibm.com/ui/admin ).
-
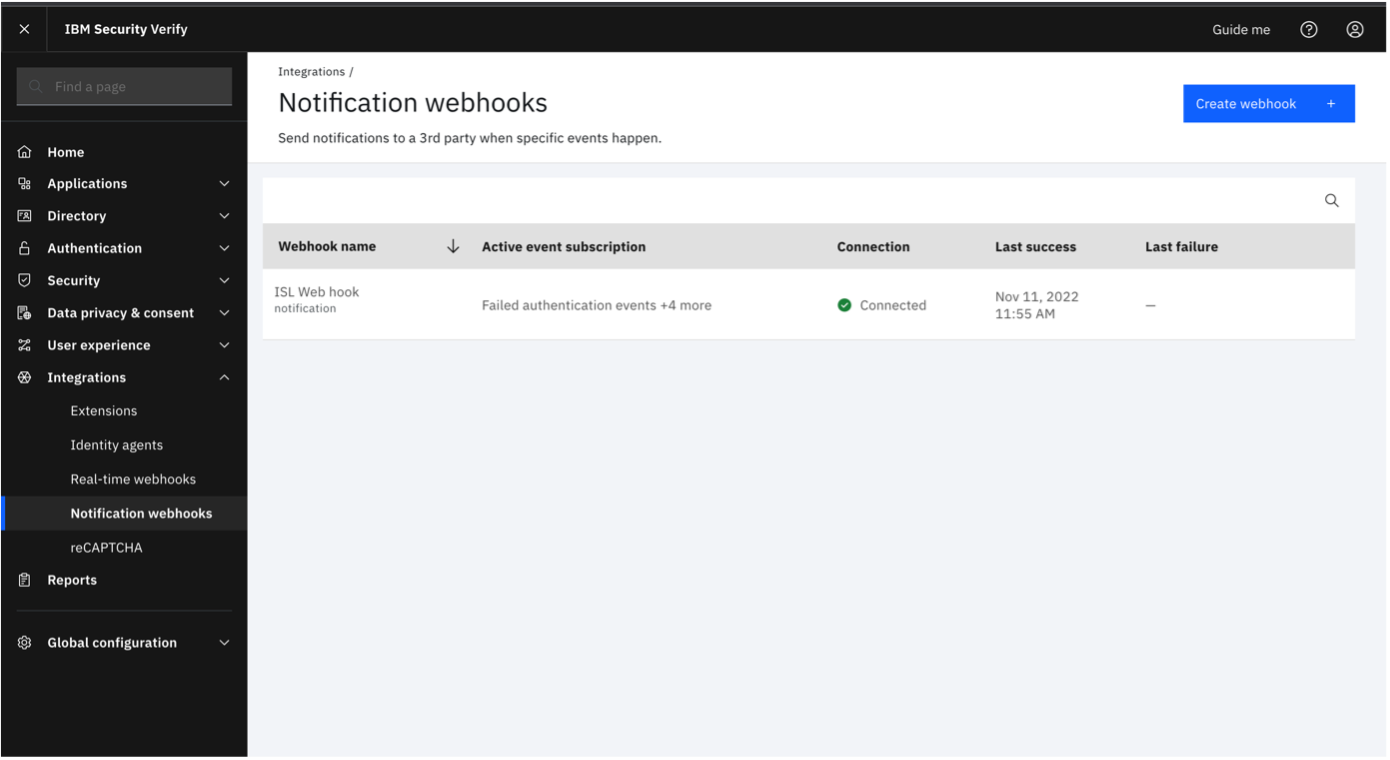
Naviguez vers "Intégrations" -> "Notification webhooks".
-
Cliquez sur "Create webhook".
-
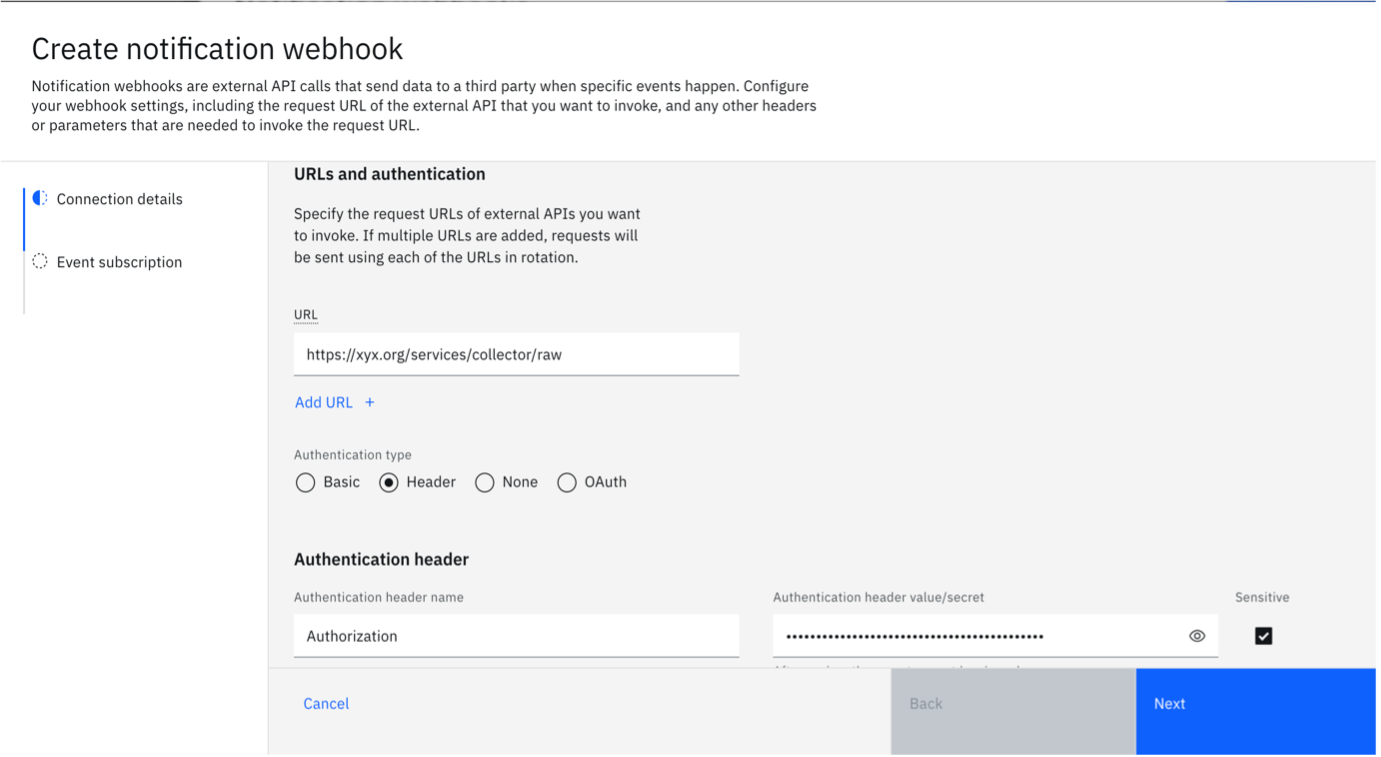
Spécifiez tous les champs obligatoires pour créer un webhook de notification.
- Indiquez un nom de webhook unique.
- Dans le champ URL, entrez l' URL Splunk. Elle suit généralement le schéma suivant :
https://yourdomain.splunkcloud.com:8088/services/collector. Si vous utilisez un proxy, utilisez le nom d'hôte et le chemin d'accès du proxy. - Choisissez "En-tête" comme "Type d'authentification".
- Saisissez "Authorization" comme nom d'en-tête et spécifiez la valeur
Splunk <token>. Le jeton Splunk a été généré dans la section précédente sur Splunk Cloud.
-
Cliquez ensuite sur "Suivant".
-
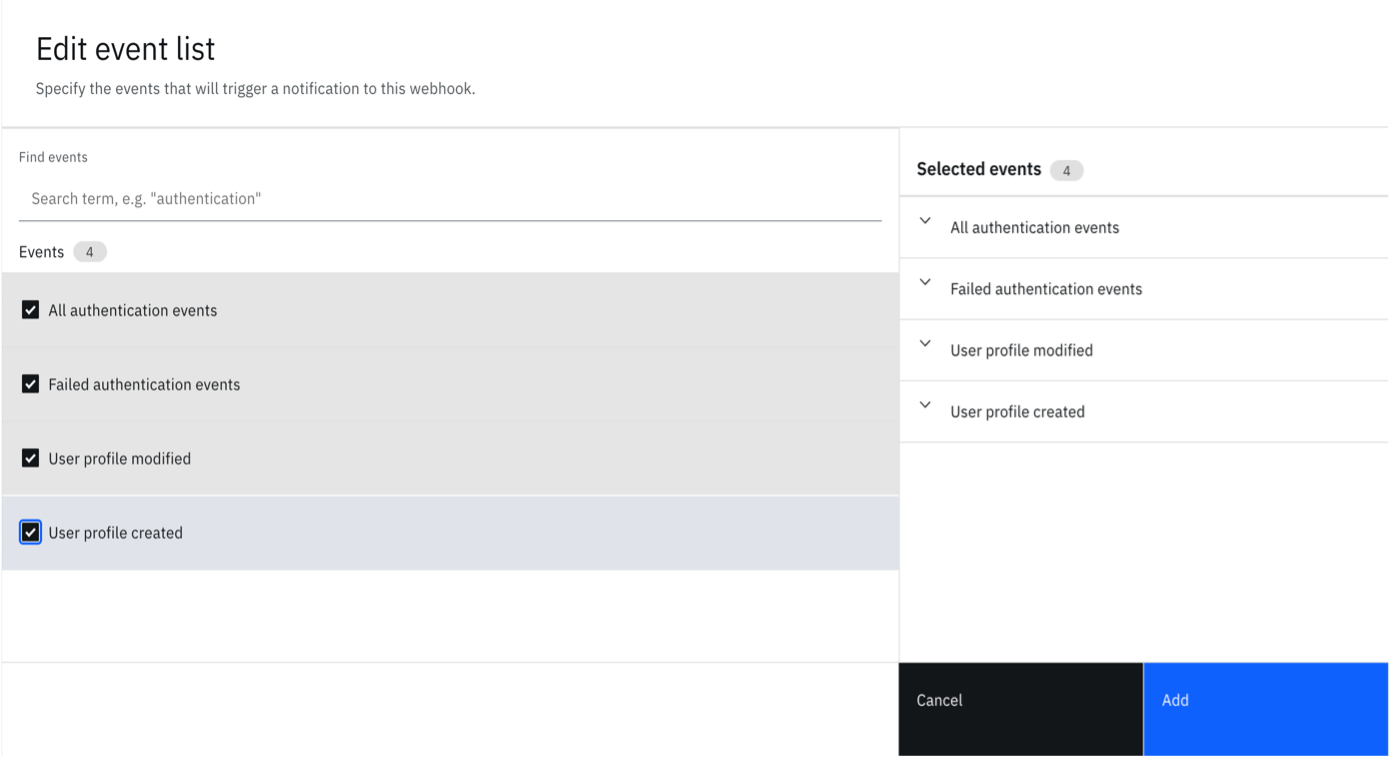
Configurez maintenant les événements en fonction de vos besoins. Vous pouvez définir des événements prédéfinis en cliquant sur la section "Ajouter des événements prédéfinis".
-
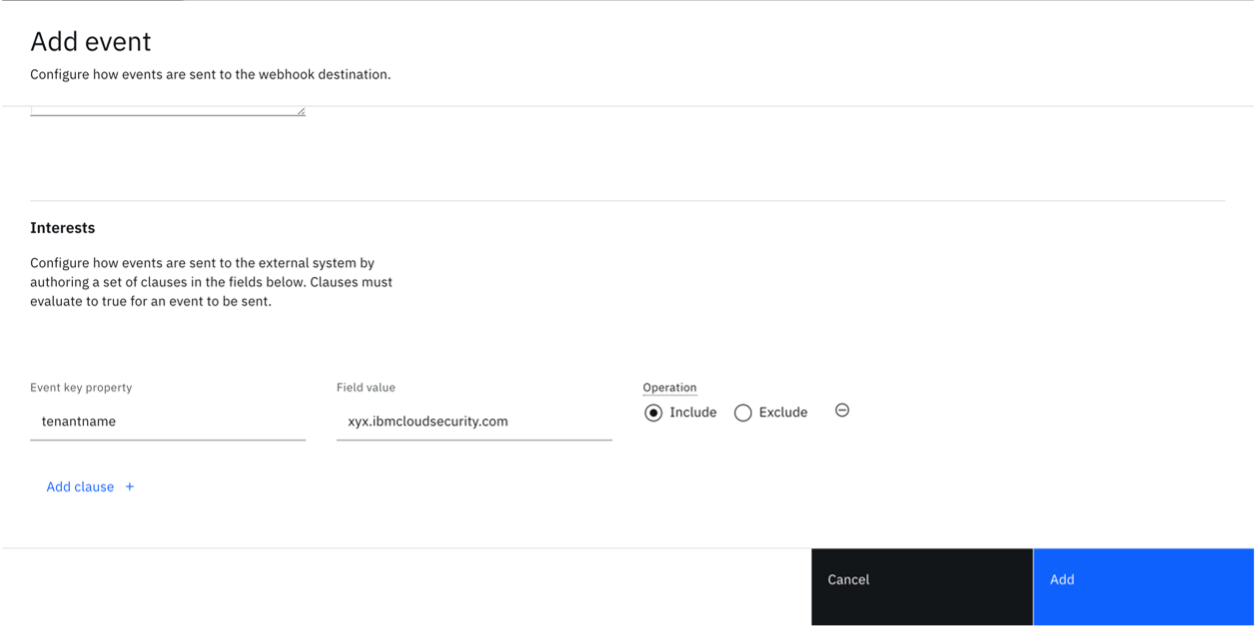
Consultez les charges utiles de l'événement pour créer une condition personnalisée. L'exemple ci-dessous montre comment envoyer tous les événements des locataires à l'outil SIEM.
-
Facultatif : configurer les transformations de webhooks
Utilisez les transformations Webhook pour modifier la charge utile de l'événement avant qu'elle ne soit envoyée au point de terminaison externe. Cette fonctionnalité est utile pour supprimer des données sensibles, restructurer la charge utile ou filtrer des attributs spécifiques.
Pour ajouter une transformation, modifiez le webhook enregistré, puis accédez à Détails de la connexion > Transformations > Ajouter une transformation +.
Testez la règle de transformation à l'aide des charges utiles d'exemple indiquées dans l'interface utilisateur.
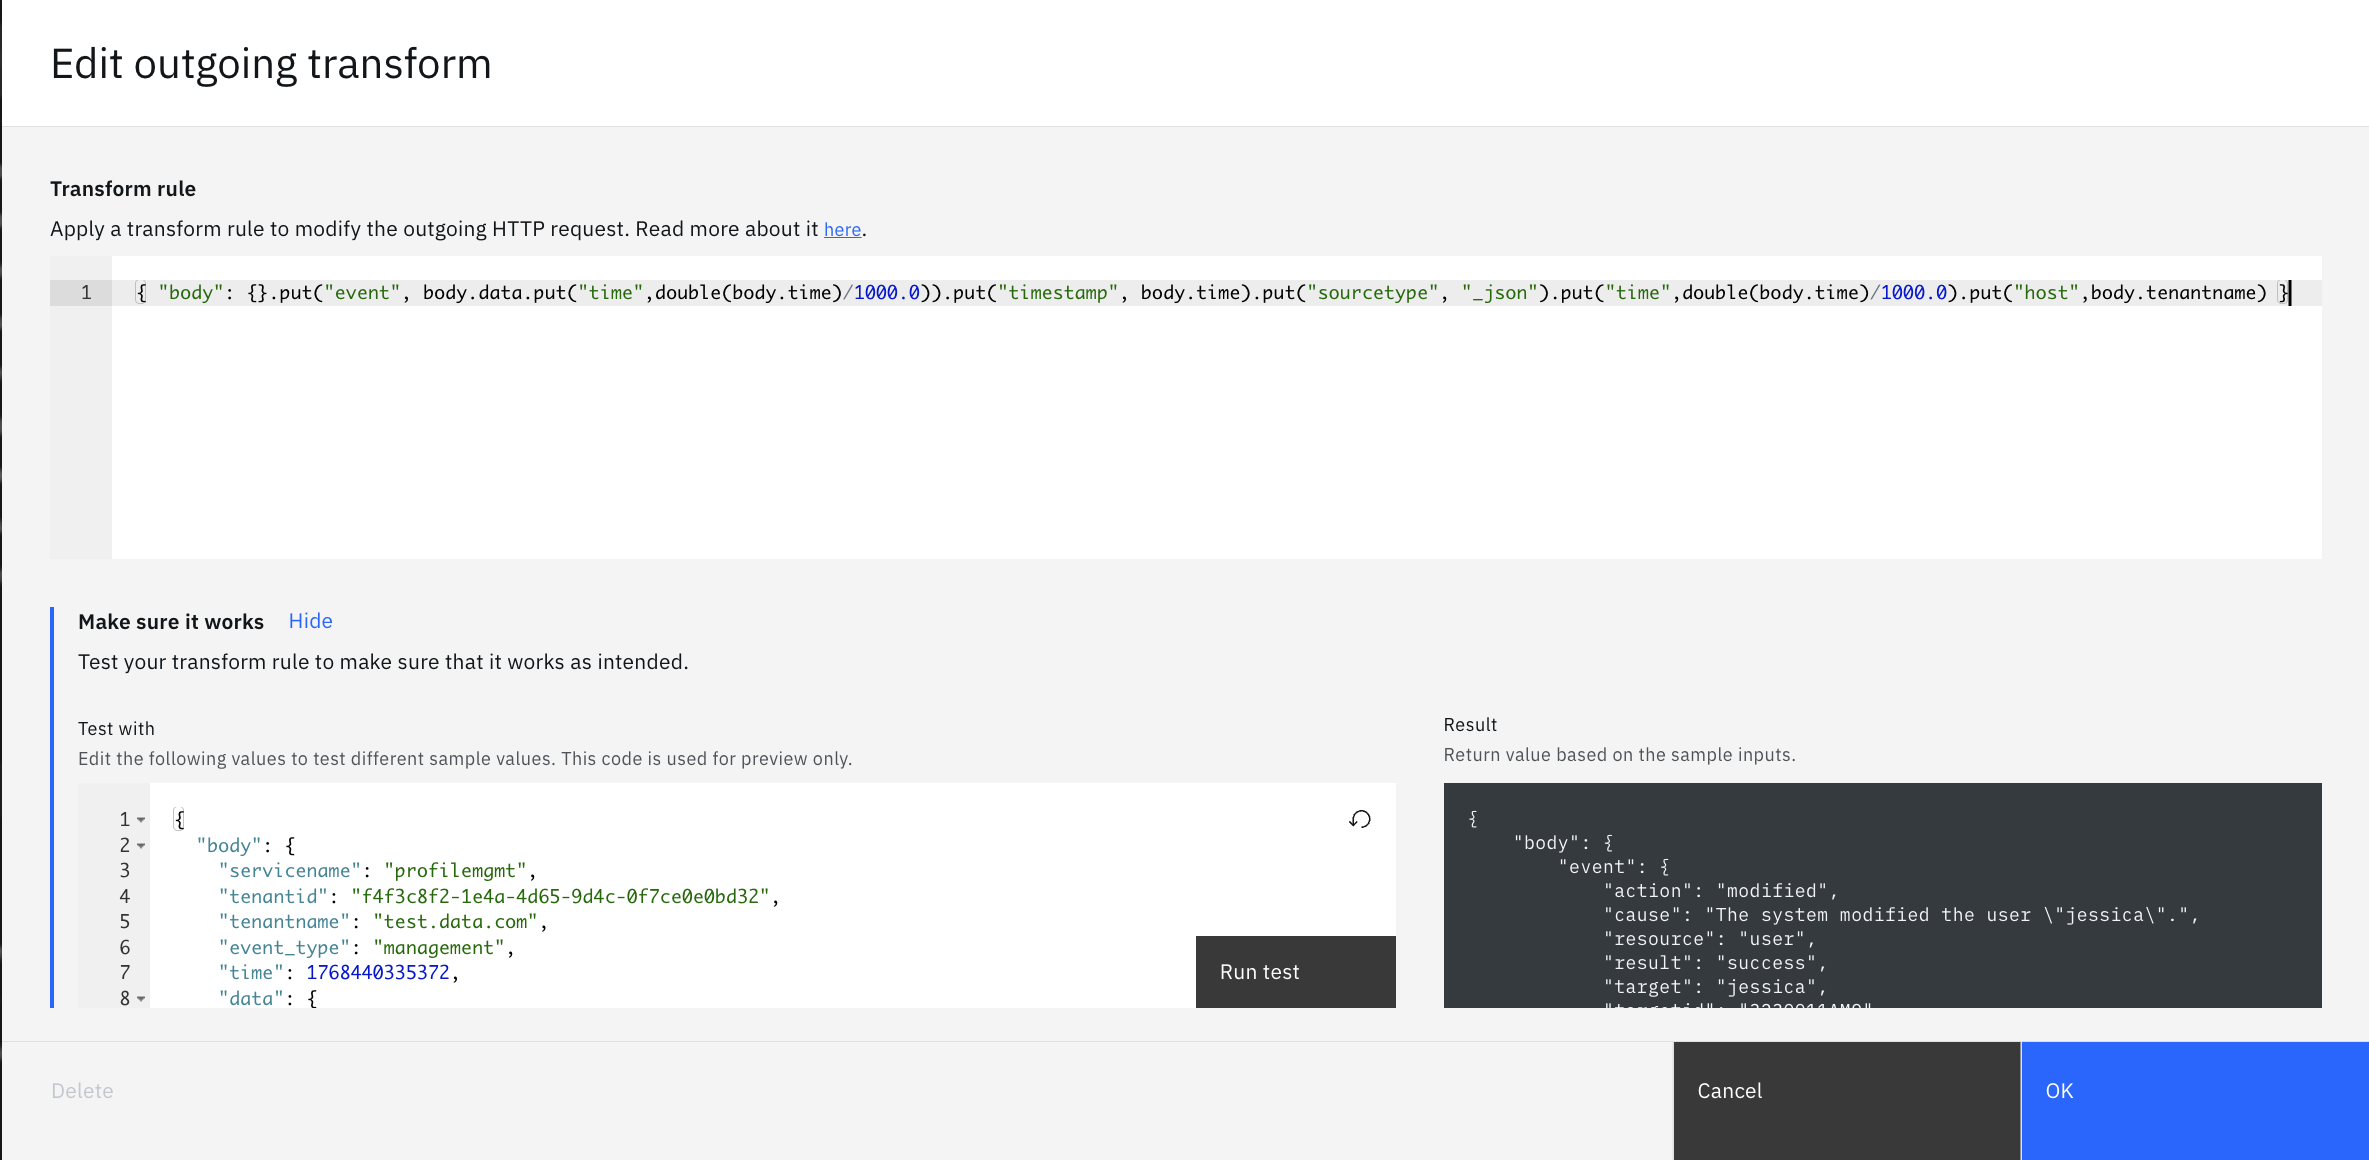
Exemple de transformation n° 1 : Format d'événement optimisé Splunk de base
{ "body": {}.put("event", body.data.put("time",double(body.time)/1000.0)).put("timestamp", body.time).put("sourcetype", "_json").put("time",double(body.time)/1000.0).put("host",body.tenantname) }Comprendre la transformation – Exemple 1 :
Cette transformation restructure la charge utile afin de l'adapter au format HTTP () de l'Event Collector (HEC) d' Splunk, avec une gestion de base des horodatages :
{ "body": {}.put(...) }- Crée une nouvelle structure avec unbodywrapper, puis construit à l'intérieur de celle-ci la structure compatible avec Splunk..put("event", body.data.put("time",double(body.time)/1000.0))- Associe l'objet d'originedataau champ deeventSplunk et ajoute untimechamp. Latimevaleur est convertie de millisecondes en secondes et stockée sous forme de nombre à virgule flottante (à l'aide dedouble(...)dans CEL)..put("timestamp", body.time)- Ajoute untimestampchamp contenant l'horodatage d'origine en millisecondes (par exemple, 1768440335372)..put("sourcetype", "_json")- Définit le type de source Splunk sur_jsonafin de garantir une analyse correcte du JSON..put("time",double(body.time)/1000.0)- Convertit l'horodatage numérique en millisecondes en secondes et le stocke sous forme de nombre à virgule flottante (à l'aide dedouble(...)dans CEL) pour l'indexation temporelle d' Splunk (par exemple, 1768440335.372 ). Notez que la valeur renvoyée parint(now)correspond au temps d'exécution de la transformation CEL et non au moment où l'événement a été initialement généré..put("host",body.tenantname)- Associe le nom du locataire au champ d'hostSplunk à des fins de filtrage et d'organisation.
Avant la transformation :
{
  "body": {
    "servicename": "profilemgmt",
    "tenantid": "f4f3c8f2-1e4a-4d65-9d4c-0f7ce0e0bd32",
    "tenantname": "test.data.com",
    "event_type": "management",
    "time": 1768440335372,
    "data": {
      "action": "modified",
      "cause": "The system modified the user \"jessica\".",
      "resource": "user",
      "result": "success",
      "target": "jessica",
      "targetid": "3230011AM9"
    }
  }
}
Après la transformation :
{
  "body": {
    "event": {
      "action": "modified",
      "cause": "The system modified the user \"jessica\".",
      "resource": "user",
      "result": "success",
      "target": "jessica",
      "targetid": "3230011AM9",
      "time": 1768440335.372
    },
    "timestamp": 1768440335372,
    "sourcetype": "_json",
    "time": 1768440335.372,
    "host": "test.data.com"
  }
}
Pourquoi cette transformation est-elle utile pour Splunk :
-
Structure correcte de l'événement: les champs HEC de l' Splunk (
event,time,host,sourcetype) sont imbriqués sousbody, ce qui correspond à la structure envoyée à Splunk. -
Formats d'horodatage flexibles: fournit à la fois un horodatage numérique (à titre de référence) et une valeur temporelle en double précision (pour un indexage précis, à la milliseconde près).
-
Définition du type de source: le
sourcetypeparamètre_jsongarantit que Splunk analyse correctement la structure JSON. -
Précision à la milliseconde près: l'utilisation de
double(body.time)/1000.0permet de conserver la précision à la milliseconde près (par exemple, 1768440335.372 ) au lieu de tronquer la valeur à la seconde. -
Filtrage basé sur l'hôte: la mise en correspondance
tenantnameavechostpermet un filtrage aisé en fonction de la valeur detenantnamelors des recherches dans Splunk. -
Simple et efficace: une charge de transformation minimale tout en préservant la compatibilité avec l' Splunk.
Remarque: le système de webhooks extraira le
bodycontenu lors de l'envoi vers Splunk, de sorte que Splunk reçoive la charge utile HEC correctement formatée, avecevent,time,host, etsourcetypeau niveau supérieur.Ce format permet d'effectuer efficacement des requêtes de type Splunk, telles que :
host="test.data.com"- Rechercher tous les événements d'un locataire donné.sourcetype="_json"- Filtrer par événements JSON.event.time>1768440000- Effectuez une recherche à l'aide du champ numérique heure dans les données relatives aux événements.- Recherches basées sur la date et l'heure qui utilisent le
timechamp avec une précision à la milliseconde près.
Exemple de transformation n° 2 : suppression de champs du corps et suppression de champs imbriqués
{ "body": body.remove("servicename").remove("tenantid").put("data", body.data.remove("action")) }Comprendre la transformation – Exemple n° 2 :
La transformation ci-dessus effectue les opérations suivantes sur la charge utile du webhook sortant :
body.remove("servicename")- Supprime l'attributservicenamede l'élémentbodyde niveau supérieur..remove("tenantid")- Supprime l'attributtenantidde l'élémentbodyde niveau supérieur..put("data", body.data.remove("action"))- Modifie l'objet imbriquédataen lui retirant l'attributaction, puis remplace l'objet d'originedatapar cette version modifiée.
Avant la transformation :
{
  "body": {
    "servicename": "verify-service",
    "tenantid": "abc123",
    "data": {
      "action": "login",
      "user": "john.doe"
    }
  }
}
Après la transformation :
{
  "body": {
    "data": {
      "user": "john.doe"
    }
  }
}
Exemple de transformation n° 3 : création d'une nouvelle structure de charge utile
{ "body": {}.put("data", body.data).put("key", "Hello World!") }Comprendre les transformations – Exemple 3 :
Cette transformation crée une structure de charge utile entièrement nouvelle en partant d'un objet vide et en y ajoutant des champs de manière sélective :
{}- Commence avec un objet vide, en supprimant tous les attributs de niveau supérieur d'origine..put("data", body.data)- Ajoute undatachamp contenant l'objet imbriquédatad'origine issu de la charge utile source."Hello World!"``.put("key", "Hello World!")- Ajoute un nouveau champkeypersonnalisé avec la valeur statique.
Avant la transformation :
{
  "body": {
    "servicename": "verify-service",
    "tenantid": "abc123",
    "event_type": "authentication",
    "data": {
      "user": "john.doe",
      "status": "success"
    }
  }
}
Après la transformation :
{
  "body": {
    "data": {
      "user": "john.doe",
      "status": "success"
    },
    "key": "Hello World!"
  }
}
Cette approche est utile lorsque vous souhaitez :
- Créez une charge utile épurée ne contenant que les champs spécifiques.
- Ajoutez des métadonnées ou des identifiants personnalisés à la charge utile.
- Refonte complète du format des événements pour le système récepteur.
- Ignorer tous les attributs de niveau supérieur, à l'exception de ceux qui sont explicitement inclus.
Exemple de transformation n° 4 : création de messages au format personnalisé
{ "body": {}.put("data", body.data).put("key", "Hello World!").put("message", "Hello " + body.data.user + ", your authentication result was " + body.data.status + ".") }Comprendre les transformations – Exemple n° 4 :
Cette transformation montre comment créer des messages au format personnalisé en combinant du texte statique avec des données dynamiques issues de la charge utile d'origine :
{}- Commence par un objet vide afin de créer une structure épurée..put("data", body.data)- Conserve l'objet imbriquédatad'origine..put("key", "Hello:World")- Ajoute un champ personnalisé statique..put("message", "Hello " + body.data.user + ", your authentication result was " + body.data.status + ".")- Crée un message formaté en concaténant :- Texte statique :
"Hello " - Valeur dynamique :
body.data.user(Par exemple, john.doe) - Texte statique :
", your authentication result was " - Valeur dynamique :
body.data.status(Par exemple, succès) - Texte statique :
"."
- Texte statique :
Avant la transformation :
{
  "body": {
    "servicename": "verify-service",
    "tenantid": "abc123",
    "event_type": "authentication",
    "data": {
      "user": "john.doe",
      "action": "login",
      "status": "success",
      "timestamp": "2026-01-20T01:15:00Z"
    }
  }
}
Après la transformation :
{
  "body": {
    "data": {
      "user": "john.doe",
      "action": "login",
      "status": "success",
      "timestamp": "2026-01-20T01:15:00Z"
    },
    "key": "Hello World!",
    "message": "Hello john.doe, your authentication result was success."
  }
}
Cas d'utilisation des messages au format personnalisé :
- Résumés lisibles par l'utilisateur: créez des résumés d'événements faciles à lire pour les tableaux de bord ou les alertes.
- Notifications préformatées: générez du texte pouvant être directement utilisé dans des e-mails ou des notifications Slack.
- Messages de journal d'audit: regrouper plusieurs champs en un seul message d'audit descriptif.
- Texte optimisé pour la recherche: créez des champs de texte consultables combinant plusieurs éléments de données.
- Journalisation personnalisée: formater les messages de journalisation conformément aux normes spécifiques de l'organisation.
Autres exemples :
-
Modification par l'utilisateur :
"User " + body.data.target + " was " + body.data.action + " by " + body.data.performedby_username -
Tentative d'accès :
"Access " + body.data.result + " for user " + body.data.user + " from " + body.data.origin -
Modification des ressources :
body.data.resource + " '" + body.data.target + "' " + body.data.action + " - Result: " + body.data.result
Remarque: bien que cet exemple ne soit pas indispensable pour l'intégration d' Splunk (puisque Splunk permet d'effectuer des opérations similaires au moment de la recherche), il s'avère utile pour :
- Les systèmes qui ne prennent pas en charge la manipulation complexe des champs au moment de l'interrogation.
- Réduire la charge de traitement du système récepteur.
- Création de formats de messages standardisés pour plusieurs intégrations.
- Préformatage des données pour les systèmes dont les capacités de requête sont limitées.
Opérations de transformation courantes :
remove(attribute)- Supprime un attribut de l'objet.put(key, value)- Ajoute ou met à jour une paire clé-valeur.body.attribute- Accède aux attributs imbriqués.{}- Crée un objet vide (pratique pour repartir de zéro).int(now)- Renvoie l'horodatage actuel de Unix sous forme d'entier.- Enchaînez plusieurs opérations à l'aide de la notation par points.
Cas d'utilisation des transformations :
- Data Privacy: Supprimez les attributs sensibles tels que les identifiants internes, les noms de services ou les identifiants de locataires avant de les envoyer vers des systèmes externes.
- Optimisation de la charge utile: réduisez la taille de la charge utile en supprimant les champs superflus.
- Restructuration des données: réorganiser la structure des événements afin qu'elle corresponde au format attendu par le système externe.
- Filtrage des attributs: supprimer certains attributs imbriqués tout en conservant la structure parent.
- Métadonnées personnalisées: ajoutez des valeurs statiques ou des identifiants pour faciliter la classification ou l'acheminement des événements dans le système destinataire.
-
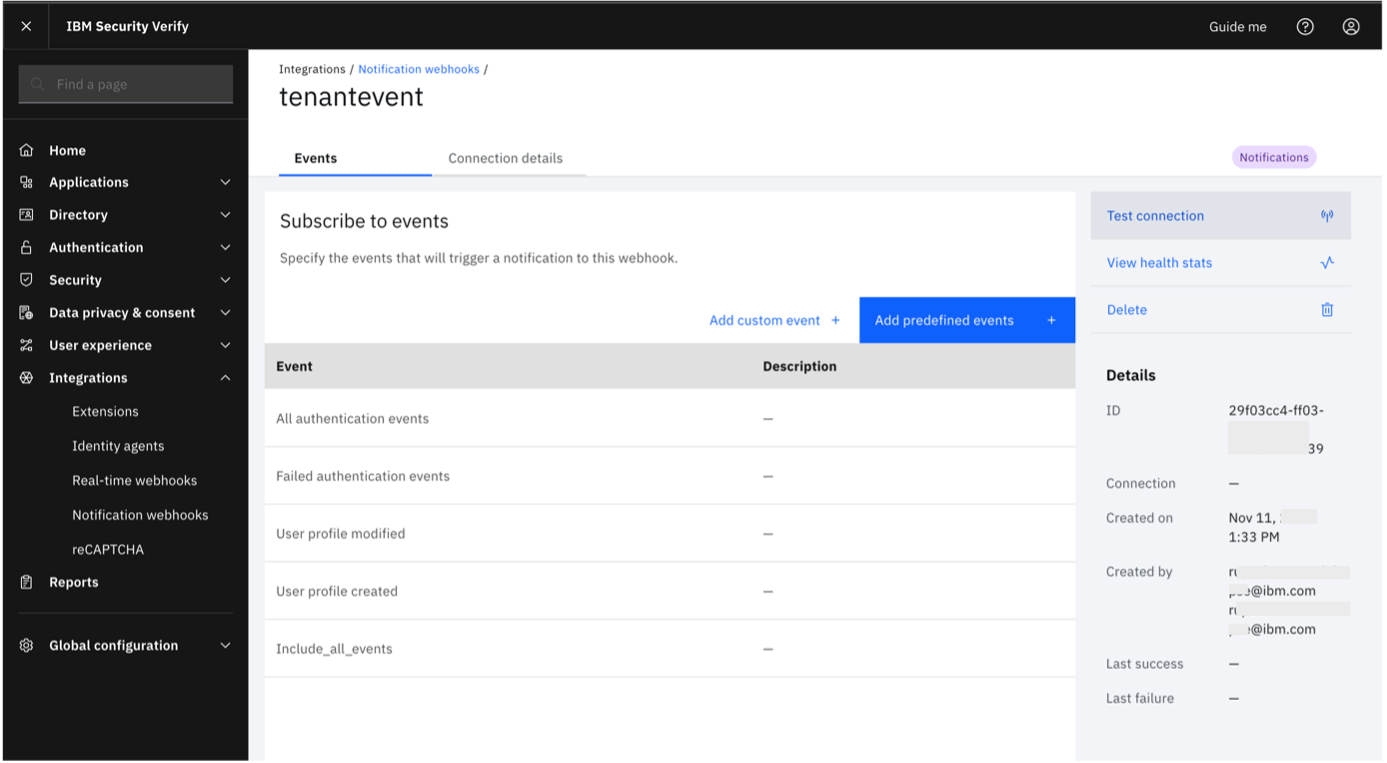
Modifiez le webhook de notification que vous venez de créer. Cliquez sur "Tester la connexion".
-
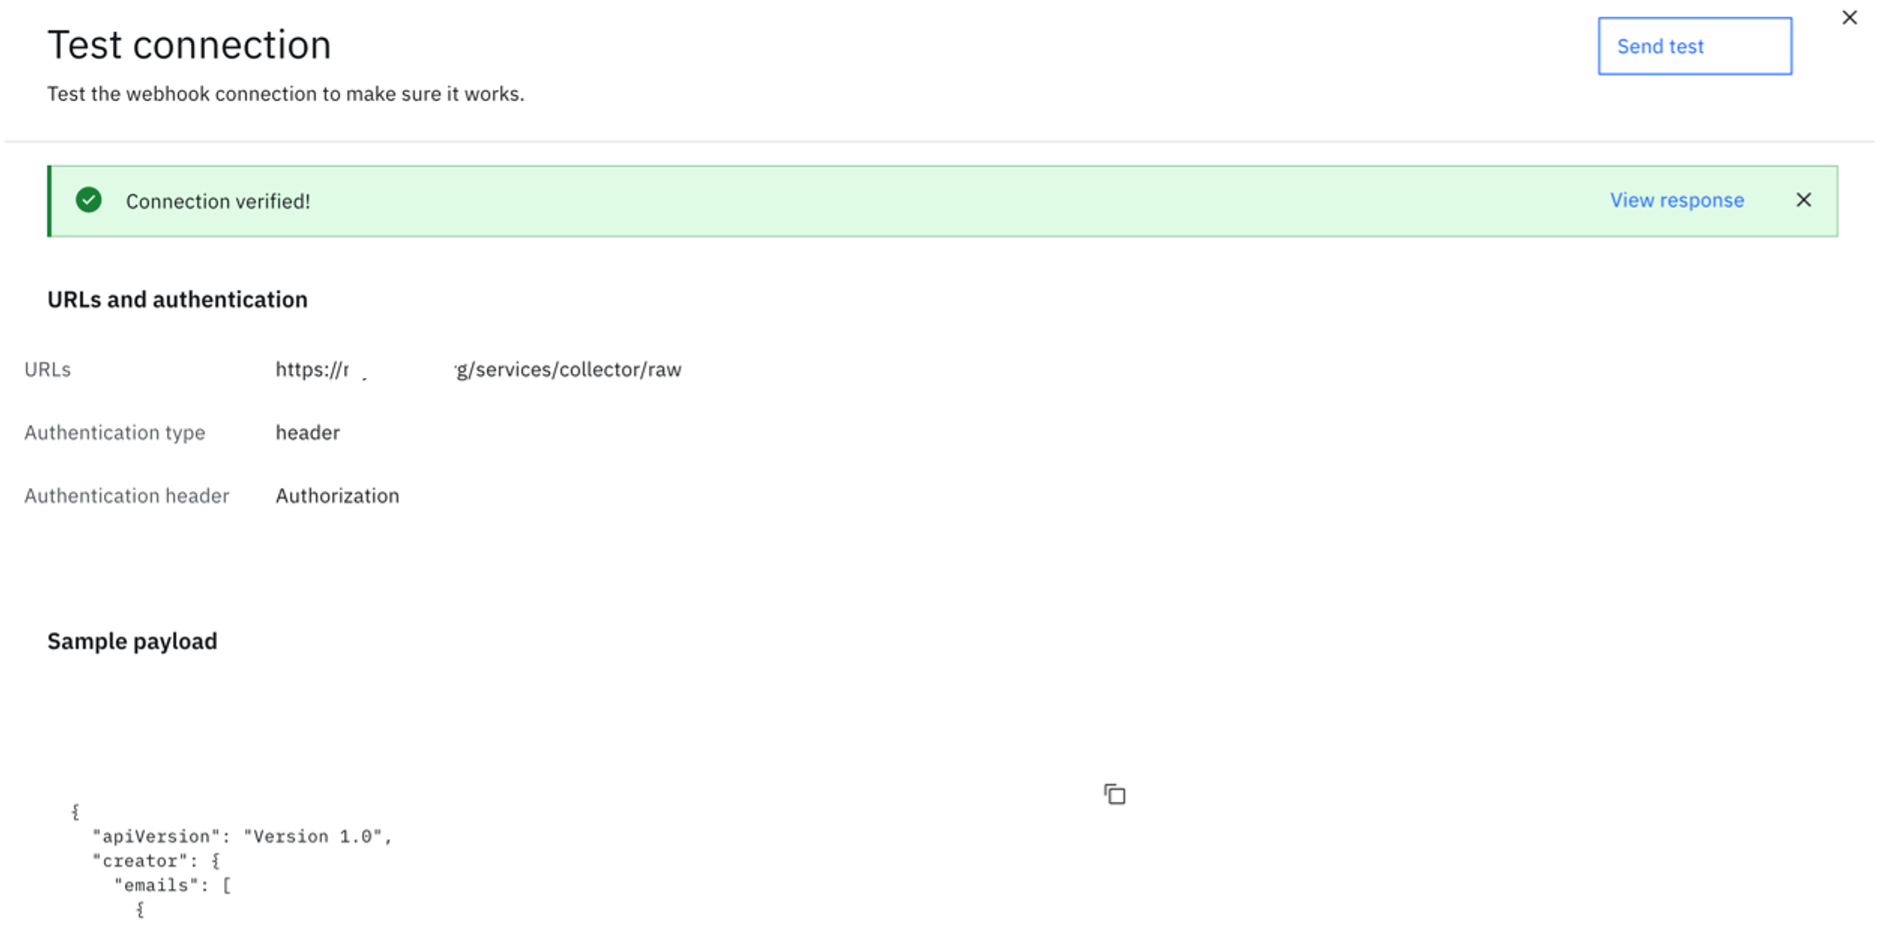
Cliquez sur "Envoyer le test". Si la connexion s'effectue correctement, un message de confirmation s'affichera.
RemarqueLes événements synchronisés avec Splunk ne comprendront que ceux créés après la configuration de l'intégration. Si vous vous intéressez aux événements historiques, vous pouvez utiliser l'API "Événements". Cependant, le mécanisme permettant d'ajouter ces événements dans Splunk nécessitera une intégration personnalisée qui n'est pas abordée dans ce guide.
Validation des événements reçus sur Splunk Cloud
-
Connectez-vous à nouveau à votre compte Splunk Cloud et allez dans la section "Search and Reporting".
-
Dans le champ de recherche, utilisez un critère approprié. Vous pouvez également utiliser
**pour consulter tous les journaux.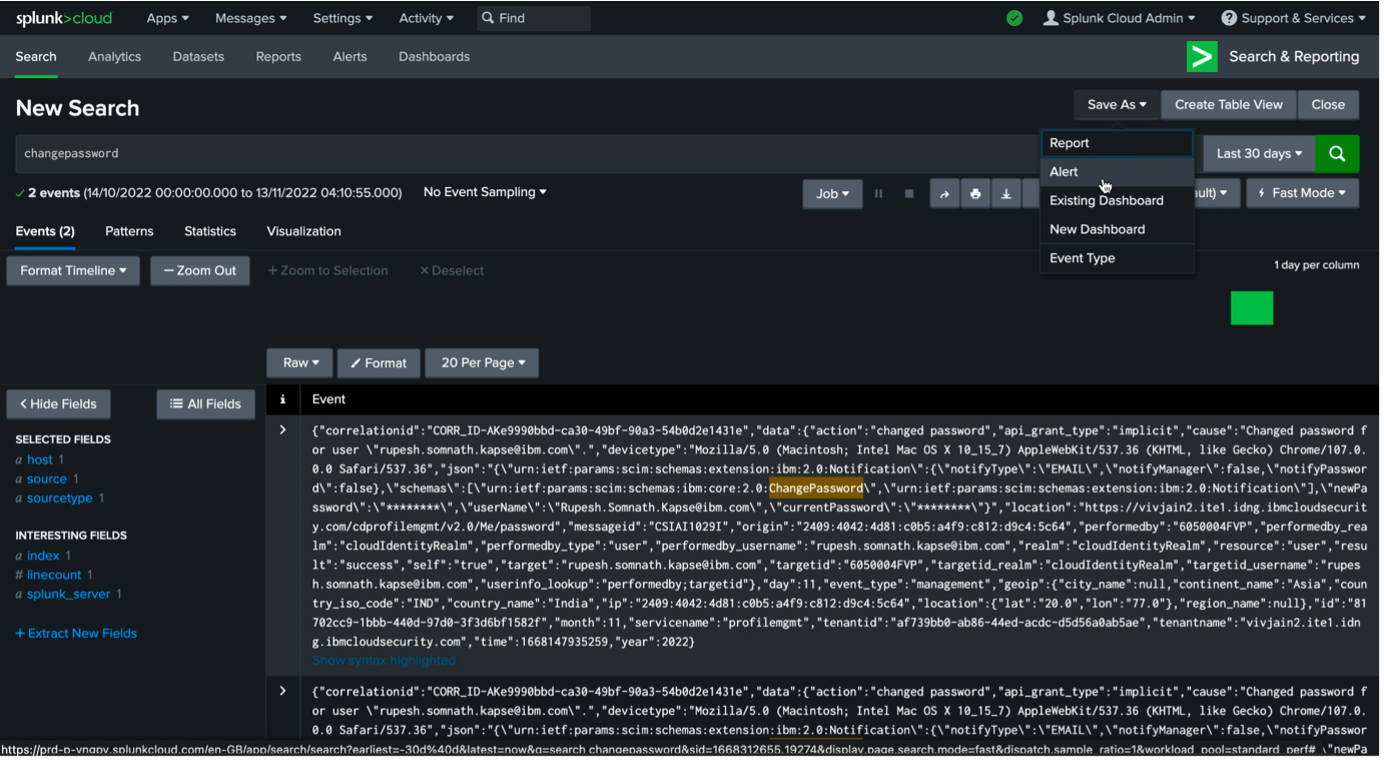
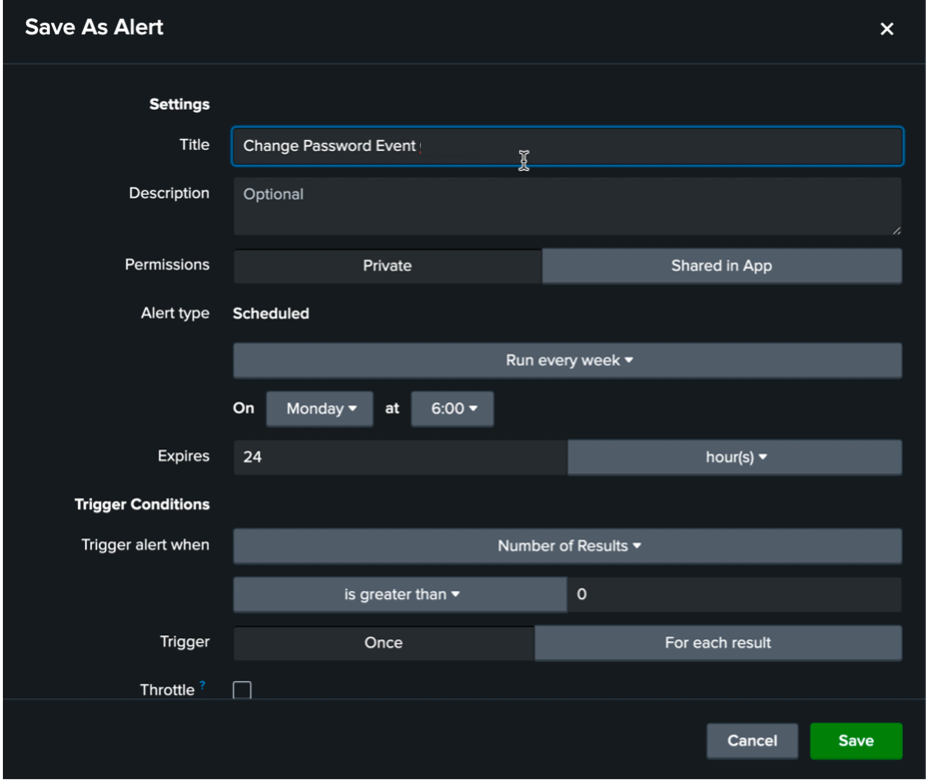
Les étapes ci-dessous sont facultatives et servent de guide pour ajouter des alertes à partir de Splunk, si nécessaire.
-
Enregistrez les critères de recherche et les alertes et déclencheurs éventuels.
-
Sélectionnez les actions que vous souhaitez entreprendre.
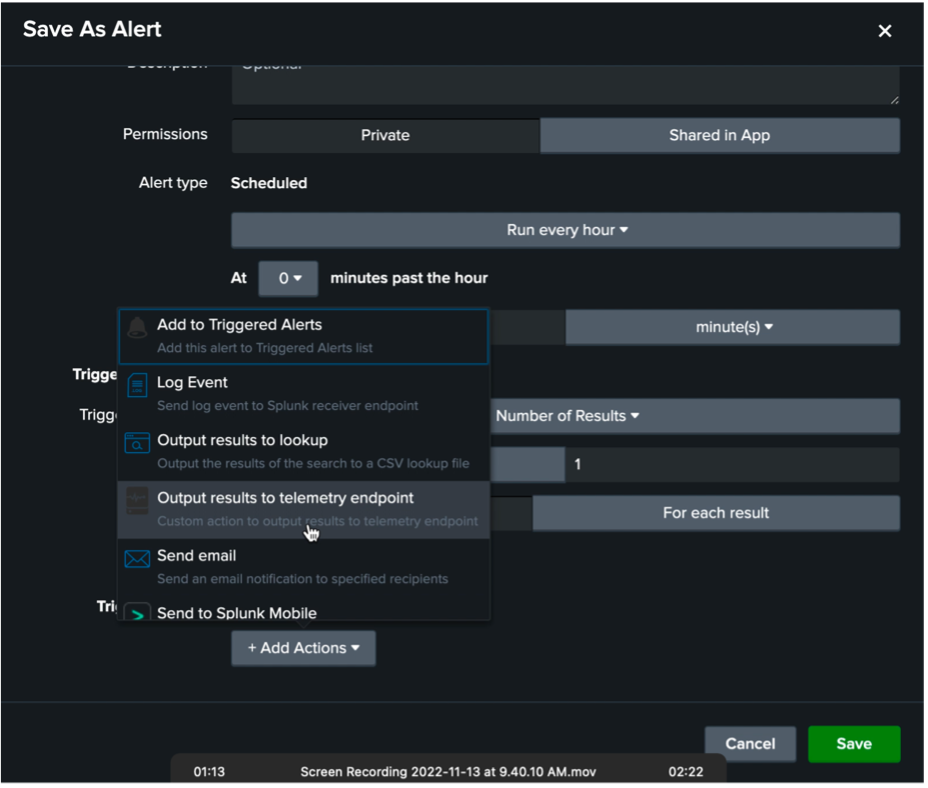
-
Définissez les informations de contact, puis cliquez sur "Enregistrer".
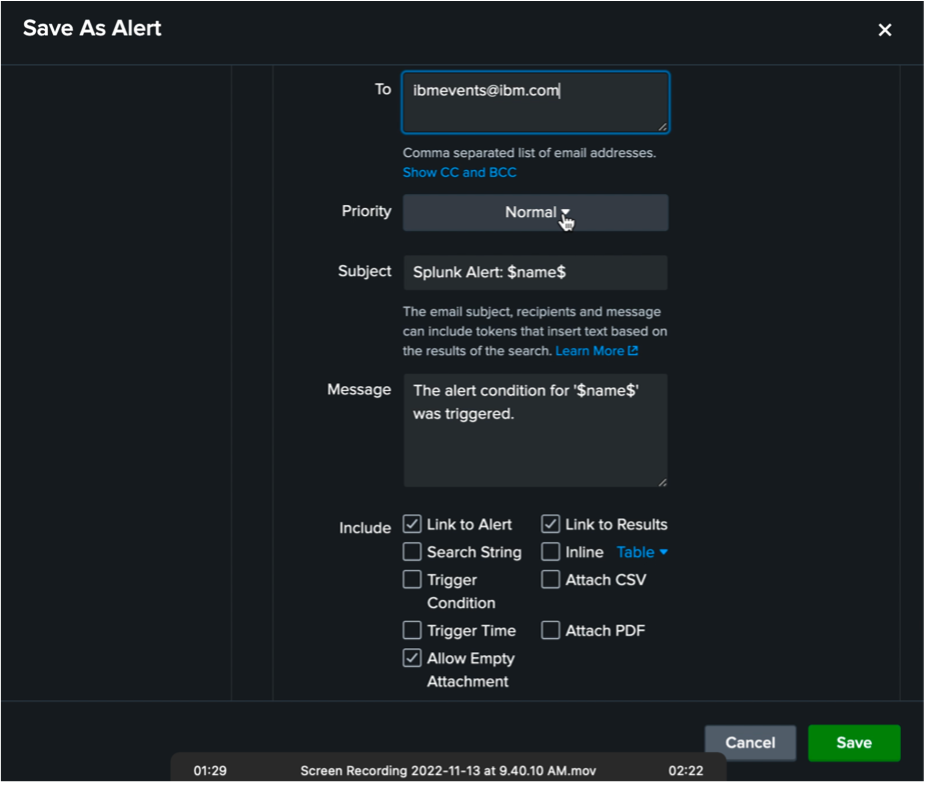
-
Désormais, lorsque les événements sélectionnés sont reçus par Splunk, la notification par courrier électronique est envoyée.
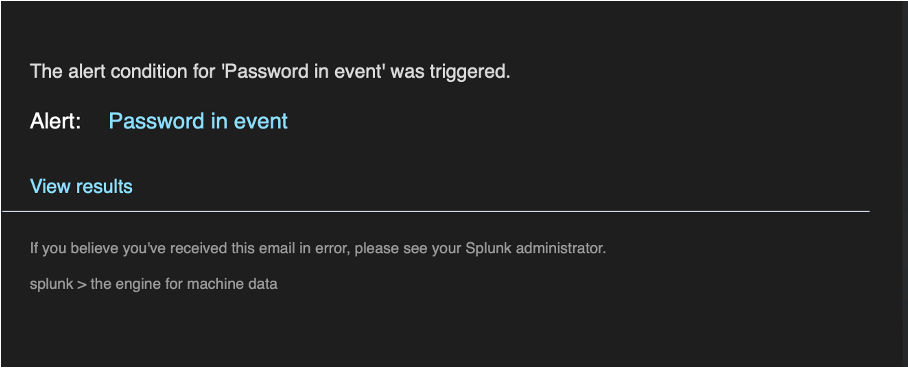
Updated 5 days ago